Modern otomobillerde kullanılan bilgi-eğlence sistemleri, mobil uygulamalar ve bulut hizmetleri ciddi güvenlik açıklarına neden olabiliyor.
Araştırmalar, araçlara dışarıdan bağlanan yazılımların siber saldırılar açısından önemli bir risk oluşturduğunu ortaya koyuyor.
Daha önce gerçekleştirilen bir güvenlik araştırmasında, bir otomobilin eğlence sistemine uzaktan erişilerek sürüş işlevlerine müdahale edilebildiği gösterilmişti.
Olayın ardından yazılım açığını gidermek amacıyla yaklaşık 1,4 milyon araç için geri çağırma yapılmıştı.
Yeni bir araştırmada ise otomotiv sektöründe daha önce bildirilen 413 yazılım güvenlik açığı incelendi.
Bulgulara göre güvenlik açıklarının yüzde 36,2'si dış uygulamalar ve bağlantılı sistemlerden kaynaklandı.
Bu durum, otomobillerin yalnızca kendi içindeki yazılımlardan değil, internet üzerinden bağlandıkları sistemlerden de tehdit altında olduğunu gösteriyor.
Dış bağlantılı sistemler risk oluşturuyor
Mobil uygulamalar ve bulut hizmetleri, araçların konum, kullanım alışkanlıkları ve araç sahiplerine ilişkin kişisel verileri depolayabiliyor.
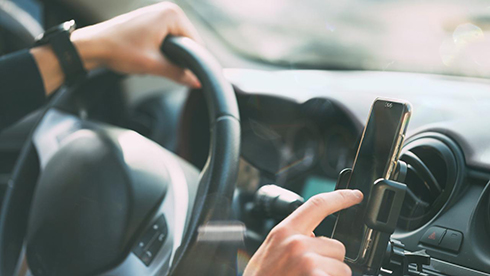
Bu sistemlerdeki güvenlik açıkları, yetkisiz kişilerin söz konusu bilgilere ulaşmasına neden olabiliyor.
Ayrıca eğlence ve araç takip sistemleri, otomobilin diğer elektronik bileşenleriyle veri alışverişinde bulunabiliyor.
Güvenlik sınırlarının yeterince güçlü olmaması durumunda bir sistemdeki açığın başka araç işlevlerini de etkileme ihtimali bulunuyor.
Yüzlerce güvenlik açığı tespit edildi
Araştırmada otomotiv yazılımlarına ilişkin güvenlik kayıtları incelenerek açıklar; etkilenen yazılımlar, önem dereceleri ve geliştirme süreçlerinde ortaya çıktıkları aşamalara göre sınıflandırıldı.
Ayrıca otomotiv yazılımlarında kullanılan 20 açık kaynaklı proje beş farklı tarama aracıyla incelendi.
Çalışmada 827 güvenlik açığı bulunan yazılım kütüphanesi tespit edildi.
Birden fazla projede kullanılan ortak kütüphanelerdeki bir açığın, farklı sistemleri de etkileyebileceği belirtildi.
Güvenlik üreticilerin sorumluluğunda
Uzmanlar, otomobil üreticilerinin kullandıkları yazılım bileşenlerini düzenli olarak kontrol etmesi, yeni güvenlik açıklarını takip etmesi ve gerekli güncellemeleri zamanında uygulaması gerektiğini vurguluyor.
Öneriler arasında sürüş açısından kritik sistemlerin eğlence ve dış bağlantılı bileşenlerden ayrılması da bulunuyor.
Böylece bir sistemde yaşanabilecek siber saldırının doğrudan sürüş işlevlerine ulaşmasının önüne geçilmesi hedefleniyor.
Araç sahiplerine güvenlik uyarısı
Araç sahiplerinin yazılımlarını güncel tutması, bağlantılı araç hesaplarında güçlü ve benzersiz şifreler kullanması, mobil uygulamalarını güvence altına alması öneriliyor.
Ayrıca konum ve kişisel verilere erişim izni verilen uygulamaların düzenli olarak kontrol edilmesi gerekiyor.
Uzmanlar, araştırmada tespit edilen her güvenlik açığının uzaktan saldırıya imkân verdiği veya sürüş sistemlerine erişim sağladığı anlamına gelmediğini belirtiyor.
Bununla birlikte otomobillerde siber güvenliğin araçların kullanım ömrü boyunca takip edilmesi gerektiğine dikkat çekiyor.
(Muhabir: Furkan Öztürkmen) |